
Construir um MVP (Minimum Viable Product) é uma estratégia essencial para validar rapidamente uma ideia de produto. No entanto, muitos MVPs são desenvolvidos com foco exclusivo na velocidade de entrega, ignorando aspectos críticos de escalabilidade, resiliência e segurança operacional.
Quando o produto começa a ganhar utilizadores, surgem novos desafios:
- aumento significativo de tráfego
- necessidade de deploy contínuo
- alta disponibilidade
- mitigação de falhas
- proteção contra ataques e vulnerabilidades
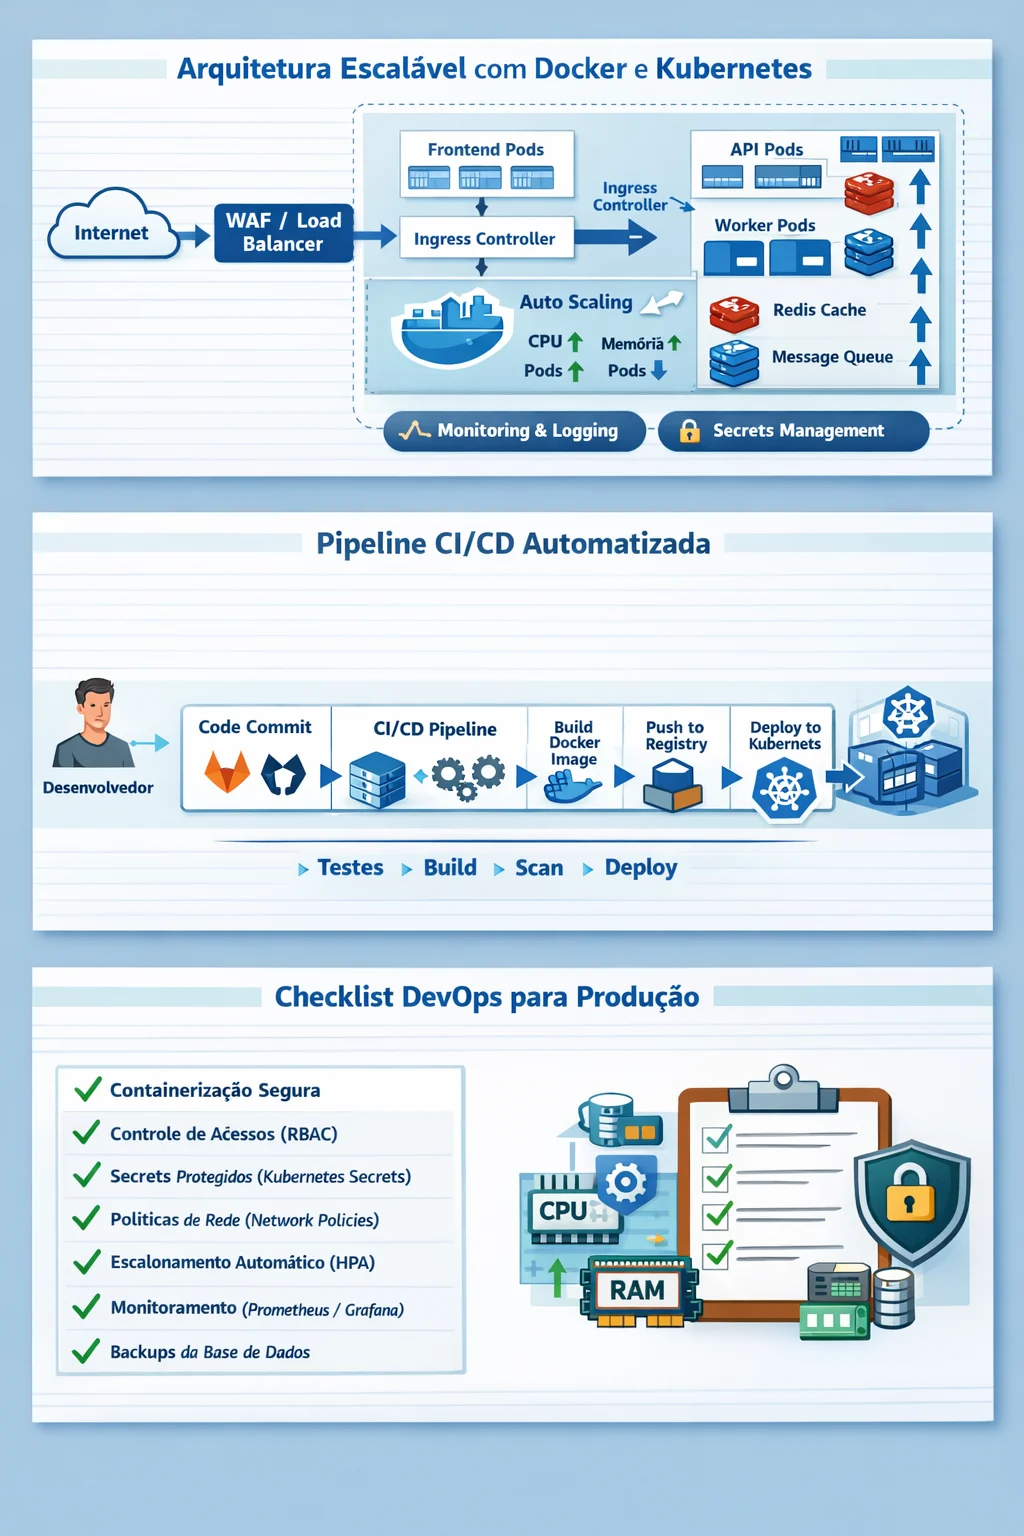
Nesse contexto, a adoção de containers com Docker e orquestração com Kubernetes torna-se uma das arquiteturas mais robustas e utilizadas no ecossistema DevOps moderno.
Este artigo apresenta uma abordagem profissional e estruturada para evoluir um MVP para uma infraestrutura de produção baseada em containers, Kubernetes e práticas avançadas de segurança.
1. Arquitetura Típica de um MVP
A maioria dos MVPs nasce em um ambiente extremamente simples.
Arquitetura comum:
Internet
   |
   v
Nginx / Apache
   |
   v
Backend (Node.js / PHP / Python)
   |
   v
Banco de Dados
Frequentemente tudo roda em:
- uma VPS única
- um servidor dedicado
- containers simples sem orquestração
Problemas comuns desse modelo:
Ponto único de falha
Se o servidor parar, todo o serviço fica indisponível.
Deploy manual
Atualizações podem quebrar o ambiente.
Escalabilidade limitada
Adicionar capacidade exige configuração manual.
Segurança frágil
Credenciais expostas e ausência de isolamento entre serviços.
2. Containerização da Aplicação com Docker
O primeiro passo para escalar corretamente é containerizar o MVP.
O Docker permite empacotar a aplicação com:
- runtime
- dependências
- bibliotecas
- configuração
Isso cria um ambiente reprodutível e portátil.
Exemplo de Dockerfile para uma API Node.js:
FROM node:18-alpine

WORKDIR /app

COPY package*.json ./
RUN npm install --production

COPY . .

USER node

EXPOSE 3000

CMD ["node", "server.js"]
Boas práticas de containerização:
- utilizar imagens minimalistas (Alpine ou Distroless)
- remover dependências desnecessárias
- rodar containers sem privilégio root
- definir limites de recursos
Exemplo:
resources:
  requests:
    cpu: "100m"
    memory: "128Mi"
  limits:
    cpu: "500m"
    memory: "512Mi"
Isso evita que um container comprometa todo o host.
3. Versionamento de Imagens e Container Registry
Uma etapa essencial no fluxo DevOps é o armazenamento de imagens Docker em um registry.
Opções comuns:
- Docker Hub
- GitHub Container Registry
- GitLab Registry
- registry privado
Fluxo típico:
Developer
   |
   v
Git Commit
   |
   v
CI Pipeline
   |
   v
Build Docker Image
   |
   v
Push Registry
Boas práticas:
- versionar imagens com semver
v1.0.0
v1.0.1
v1.1.0- evitar usar
latestem produção - ativar scan de vulnerabilidades automático
- usar multi-stage builds
Exemplo:
FROM node:18 AS build
WORKDIR /app
COPY . .
RUN npm install && npm run build

FROM node:18-alpine
WORKDIR /app
COPY --from=build /app/dist .
CMD ["node","server.js"]
Isso reduz o tamanho final da imagem.
4. Introdução à Orquestração com Kubernetes
Após containerizar a aplicação, o próximo passo é gerenciar múltiplos containers de forma eficiente.
É aqui que entra o Kubernetes.
O Kubernetes é um sistema de orquestração capaz de gerenciar:
- deploy automático
- escalabilidade
- recuperação automática de falhas
- balanceamento de carga
- atualizações sem downtime
Arquitetura básica de um cluster:
Kubernetes Cluster
│
├── Control Plane
│   ├── API Server
│   ├── Scheduler
│   └── Controller Manager
│
└── Worker Nodes
    └── Pods
         └── Containers
Componentes principais:
Pod
Menor unidade executável.
Deployment
Gerencia versões da aplicação.
Service
Fornece comunicação interna.
Ingress
Expõe serviços para a internet.
5. Deploy da Aplicação no Kubernetes
Um deploy básico envolve três recursos principais.
Deployment
Responsável por gerenciar réplicas da aplicação.
apiVersion: apps/v1
kind: Deployment
metadata:
  name: api
spec:
  replicas: 3
  selector:
    matchLabels:
      app: api
  template:
    metadata:
      labels:
        app: api
    spec:
      containers:
      - name: api
        image: registry/app:v1.0.0
        ports:
        - containerPort: 3000
Isso cria três instâncias da aplicação.
Service
Responsável por balancear tráfego entre pods.
apiVersion: v1
kind: Service
metadata:
  name: api-service
spec:
  selector:
    app: api
  ports:
  - port: 80
    targetPort: 3000
Ingress
Gerencia acesso externo.
internet
   |
   v
Ingress Controller
   |
   v
Service
   |
   v
Pods
Isso permite expor a aplicação via domínio.
6. Escalabilidade Horizontal Automática
Uma das maiores vantagens do Kubernetes é o Horizontal Pod Autoscaler (HPA).
Ele aumenta ou reduz o número de pods automaticamente.
Exemplo:
apiVersion: autoscaling/v2
kind: HorizontalPodAutoscaler
metadata:
  name: api-hpa
spec:
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: api
  minReplicas: 2
  maxReplicas: 10
  metrics:
  - type: Resource
    resource:
      name: cpu
      target:
        type: Utilization
        averageUtilization: 70
Funcionamento:
Tráfego ↑
CPU ↑
Pods ↑

Tráfego ↓
Pods ↓
Isso garante uso eficiente de recursos.
7. Segurança em Ambientes Kubernetes
Segurança é um dos pilares mais críticos de ambientes de produção.
Um cluster mal configurado pode permitir:
- escalonamento de privilégios
- vazamento de credenciais
- movimentação lateral dentro do cluster
Principais práticas.
Secrets Management
Credenciais devem ser armazenadas em Kubernetes Secrets.
Exemplo:
DATABASE_PASSWORD
JWT_SECRET
API_KEYS
Nunca incluir credenciais em:
- repositórios Git
- imagens Docker
- variáveis hardcoded
RBAC (Role Based Access Control)
RBAC permite controlar permissões de usuários e serviços.
Exemplo:
DevOps -> acesso completo
CI/CD -> deploy apenas
Aplicação -> acesso mínimo necessário
Princípio aplicado:
Least Privilege
Network Policies
Controlam comunicação entre pods.
Exemplo de política:
Frontend -> Backend permitido
Backend -> Database permitido
Database -> acesso externo bloqueado
Isso reduz drasticamente o impacto de um ataque.
Segurança de Containers
Boas práticas:
- containers read-only
- sem root
- sem capabilities desnecessárias
Exemplo:
securityContext:
  runAsNonRoot: true
  readOnlyRootFilesystem: true
8. Pipeline CI/CD para Deploy Automatizado
Uma infraestrutura DevOps madura utiliza pipelines de integração contínua e deploy contínuo.
Fluxo comum:
Developer Commit
      |
      v
CI Pipeline
      |
      v
Testes Automatizados
      |
      v
Build Docker Image
      |
      v
Push para Registry
      |
      v
Deploy no Kubernetes
Ferramentas populares:
- GitHub Actions
- GitLab CI
- Jenkins
- ArgoCD
- FluxCD
Deploy moderno utiliza GitOps, onde o estado do cluster é definido no Git.
9. Observabilidade e Monitoramento
Operar um cluster Kubernetes sem observabilidade é extremamente arriscado.
Stack comum de monitoramento:
Prometheus → coleta métricas
Grafana → dashboards
Loki → logs
Jaeger → tracing
Métricas importantes:
- uso de CPU
- memória
- latência
- erros HTTP
- número de pods ativos
Isso permite detectar problemas antes que impactem usuários.
10. Arquitetura Final de um MVP Escalado
Uma arquitetura madura baseada em Kubernetes pode ficar assim:
Internet
   |
   v
CDN / WAF
   |
   v
Load Balancer
   |
   v
Ingress Controller
   |
   v
Kubernetes Cluster
   |
   ├── Frontend Pods
   ├── API Pods
   ├── Workers
   |
   ├── Redis
   ├── Message Queue
   |
   └── Database
Características dessa arquitetura:
- alta disponibilidade
- escalabilidade automática
- deploy sem downtime
- isolamento entre serviços
- segurança reforçada
Conclusão
Escalar um MVP para produção exige muito mais do que apenas aumentar a capacidade do servidor. É necessário adotar uma arquitetura moderna baseada em containers, automação e orquestração.
O uso combinado de Docker e Kubernetes permite transformar uma aplicação simples em uma plataforma altamente resiliente, capaz de lidar com crescimento rápido, mantendo segurança e eficiência operacional.
Para equipas DevOps, essa abordagem proporciona:
- deploy contínuo e confiável
- melhor utilização de recursos
- recuperação automática de falhas
- segurança reforçada em toda a infraestrutura
Ao investir em uma arquitetura baseada em containers e Kubernetes desde as fases iniciais de crescimento do produto, as organizações criam uma base tecnológica sólida para suportar escala, inovação e evolução contínua do software.
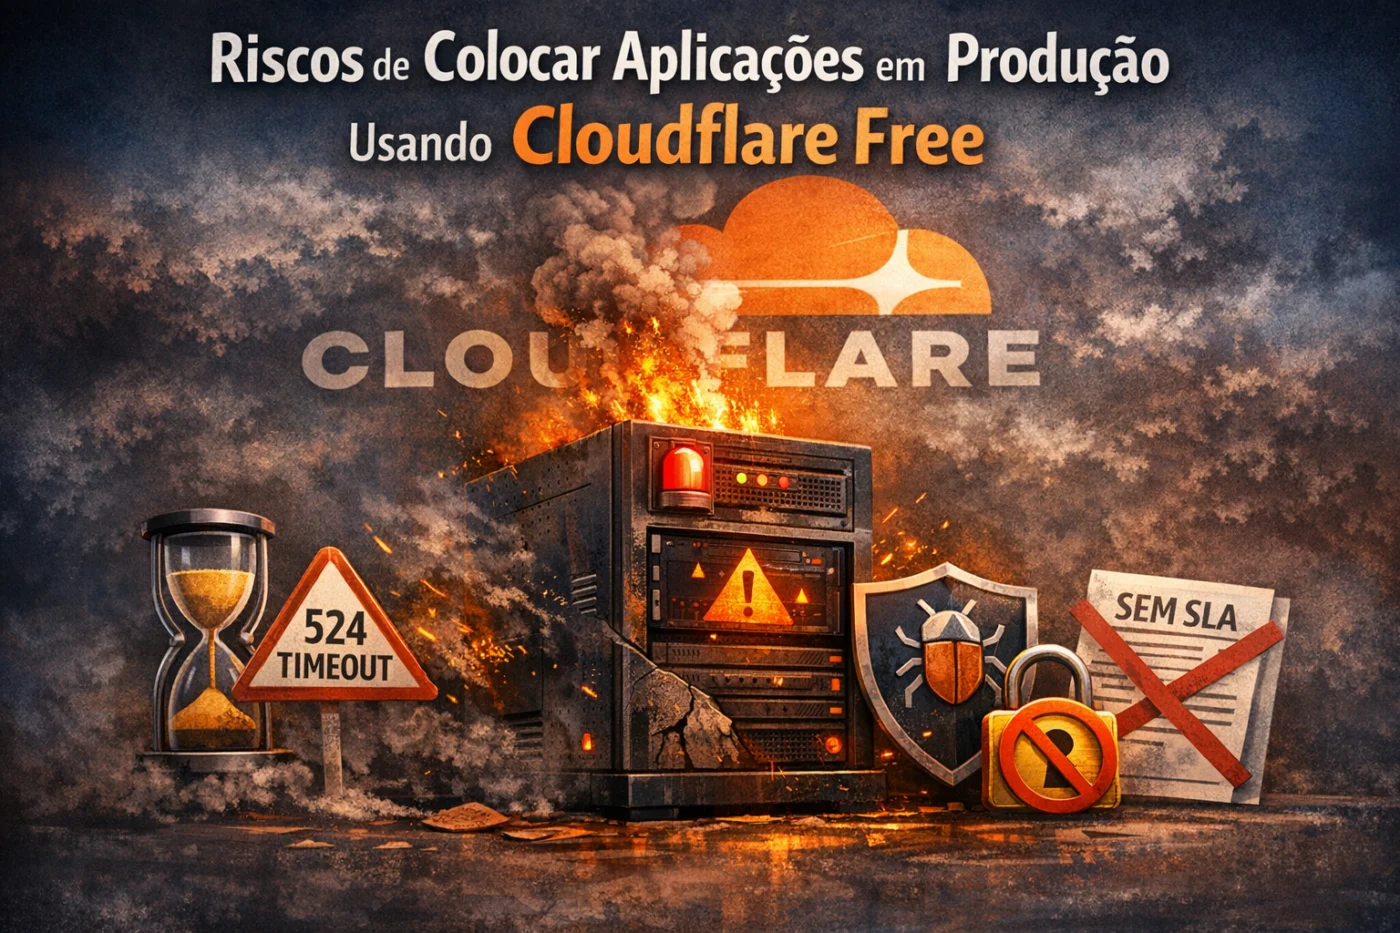
O Cloudflare é uma das soluções mais populares para proxy reverso, CDN, proteção DDoS e WAF (Web Application Firewall). Muitas empresas, especialmente startups e projetos menores, adotam o plano gratuito para acelerar a entrega de conteúdo e proteger aplicações sem custo inicial.
No entanto, utilizar Cloudflare em produção sem planejamento adequado pode introduzir riscos significativos à disponibilidade, segurança e desempenho da aplicação.
1. Limitações do plano gratuito
1.1. Ausência de SLA
O plano gratuito não oferece Service Level Agreement (SLA). Isso significa que não há garantias formais de disponibilidade. Em caso de indisponibilidade, a empresa:
- Não recebe compensações financeiras
- Depende exclusivamente do suporte comunitário
- Não tem prioridade em incidentes críticos
Para aplicações críticas (financeiras, saúde, telecom), isso representa um risco direto.
1.2. Rate limiting limitado
O controle de tráfego no plano Free é básico e não suporta regras complexas. Aplicações de alto tráfego podem sofrer com:
- Ataques Layer 7 (HTTP floods)
- Consumo excessivo de recursos do origin
- Latência aumentada ou downtime temporário
1.3. Proteção de WAF restrita
O Web Application Firewall do plano gratuito possui apenas regras gerenciadas básicas, sem personalização avançada. Aplicações expostas publicamente ficam vulneráveis a:
- Exploits conhecidos
- Bots sofisticados
- Ataques direcionados a APIs públicas
2. Problemas comuns em alta demanda
2.1. Bloqueio automático
O Cloudflare monitora padrões de tráfego e pode bloquear ou desafiar requisições consideradas suspeitas. Isso afeta:
- Integrações API automatizadas
- Aplicações de IoT ou dispositivos clientes múltiplos
- Sistemas que não implementam retry automático
2.2. Timeout e limitações de conexão
No Free:
- Requests têm timeout de ~100 segundos
- Uploads grandes podem falhar
- Long polling ou WebSockets podem apresentar instabilidade
Para aplicações de processamento pesado ou streaming contínuo, isso pode gerar erros 524 ou falhas intermitentes.
2.3. Instabilidade em WebSockets e conexões persistentes
Aplicações que dependem de conexões longas (chat, mensageria, streaming) podem sofrer:
- Quedas de conexão
- Latência imprevisível
- Dificuldade de manutenção
3. Riscos de arquitetura
Muitos desenvolvedores cometem o erro de depender exclusivamente do Cloudflare, esquecendo de:
- Implementar hardening do servidor origin
- Configurar firewall interno
- Aplicar autoscaling e balanceamento de carga
- Monitorar tráfego em tempo real
O Cloudflare é uma camada adicional de proteção e desempenho, mas não substitui boas práticas de arquitetura.
4. Quando é seguro usar Cloudflare Free
O plano gratuito é adequado para:
- Sites ou APIs de baixo a médio tráfego
- Aplicações não críticas financeiramente
- Projetos em fase de teste ou MVP
- Aplicações que implementam retry, cache e redundância
5. Quando evitar o plano gratuito
Evite Cloudflare Free para:
- Aplicações críticas (fintech, saúde, telecom)
- APIs públicas massivas ou com alta demanda
- Serviços que exigem SLA formal
- Sistemas jurídicos ou regulados
6. Alternativas mais seguras
Para aplicações de produção com alta demanda:
- Cloudflare Pro ou Business: oferece WAF avançado, suporte 24/7 e regras customizadas
- Load balancers dedicados e autoscaling no origin
- Rate limiting configurado no NGINX ou HAProxy
- Monitoramento ativo e alertas
- Multi-region e redundância
Conclusão
Cloudflare é uma ferramenta poderosa, mas seu uso em produção exige planejamento cuidadoso. O plano gratuito pode ser suficiente para protótipos ou sites de baixa criticidade, mas para aplicações de alta demanda ou com requisitos de SLA, é fundamental investir em camadas adicionais de proteção, escalabilidade e monitoramento.
A decisão de usar Cloudflare Free deve considerar:
- Criticidade da aplicação
- Volume de tráfego esperado
- Necessidade de uptime garantido
- Exposição a ataques sofisticados
A adoção consciente minimiza riscos e garante que sua aplicação se mantenha disponível e segura, mesmo sob alta demanda.
Convidei a Maiane criadora do She is Creative.
Ela é uma das profissionais mais competentes em UX design que eu já conheci.
Top voice linked in lidera um canal de Youtube com um curso de UX design gratuito que possui aulas com intérprete de Libras para acessibilidade.
Talvez tudo o que você saiba hoje sobre marketing e cyber segurança poderia ser completamente diferente!
Confira esse papo sobre o futuro do marketing digital
Enquanto muita gente está pagando milhares por cursos de IA…
O Google acabou de liberar 10 treinamentos completos e gratuitos sobre Inteligência Artificial.
Se você quer se posicionar melhor em 2026, esses cursos podem acelerar sua curva de aprendizado, sem custo.
Aqui estão os programas que realmente valem sua atenção:
1️⃣ Introdução à IA Generativa
Entenda rapidamente como funciona a IA generativa.
Aprenda a criar aplicações simples usando ferramentas do Google.
⏱ Duração: 45 minutos
👉 https://lnkd.in/ejDN6rH4
2️⃣ Introdução aos Grandes Modelos de Linguagem (LLMs)
O que são LLMs? Por que são tão importantes?
Aprenda os fundamentos e como começar a construir com eles.
⏱ 45 minutos
👉 https://lnkd.in/eTf_gXjz
3️⃣ Introdução à IA Responsável
Como usar IA de forma ética e segura.
Inclui os 7 princípios de IA do Google.
Base essencial antes de qualquer implementação.
👉 https://lnkd.in/e3Jr6ZEU
4️⃣ Fundamentos da IA Generativa
Pacote estruturado que combina:
• LLMs
• IA Responsável
Ideal para quem quer uma trilha organizada.
👉 https://lnkd.in/eDkmXX8g
5️⃣ Introdução à Geração de Imagens
Entenda como a IA cria imagens realistas.
Explora modelos de difusão e seus fundamentos técnicos.
👉 https://lnkd.in/eW3TYgZx
6️⃣ Arquitetura Encoder-Decoder
Base para tradução automática, resumo e chatbots.
Compreenda a estrutura que sustenta muitos assistentes de IA.
👉 https://lnkd.in/eMzR-RVA
7️⃣ Mecanismo de Atenção
Como a IA aprende onde “focar”.
Conceito central para Transformers e Deep Learning.
👉 https://lnkd.in/eqPUTyUu
8️⃣ Transformers e BERT
Aprofunde o conhecimento em modelos modernos de linguagem.
Inclui selo de conclusão do Google.
👉 https://lnkd.in/esYspKmU
9️⃣ Criação de Modelos de Legenda de Imagem
Treine um modelo para descrever imagens automaticamente.
Aprenda o fluxo completo: entrada → processamento → saída.
👉 https://lnkd.in/ex6t39Ff
🔟 Introdução ao Generative AI Studio
Demonstrações práticas com as ferramentas Gen AI do Google.
Veja aplicações reais em funcionamento.
👉 https://lnkd.in/eEET_CXF
Você não precisa fazer todos.
Mas se escolher 2 ou 3 e concluir com foco, já estará à frente da maioria.
IA não é tendência. É infraestrutura.
Quem começa agora, chega preparado para o futuro das profissões.
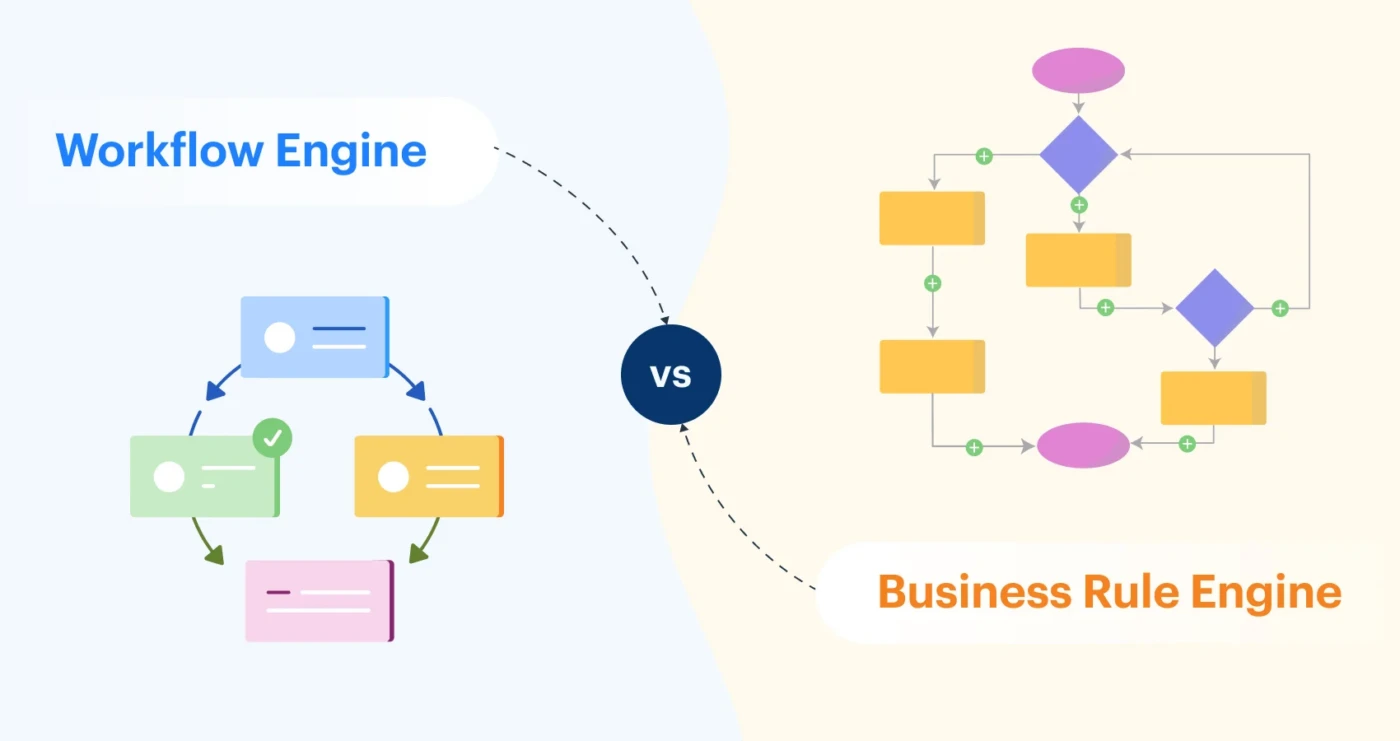
Se você trabalha com automação, orquestração de processos ou sistemas baseados em workflows, vale muito a pena conhecer o repositório awesome-workflow-engines. Ele reúne uma lista curada de engines, bibliotecas e plataformas open source usadas para construir fluxos automatizados — desde ferramentas visuais até motores de orquestração usados em sistemas distribuídos.
A sacada aqui não é apenas escolher uma ferramenta para instalar. O valor real desse tipo de repositório está em estudar como diferentes projetos resolvem problemas semelhantes: execução de tarefas, filas, dependências, retries, estados de workflow, eventos e orquestração.
Por exemplo, alguns projetos são plataformas completas, com interface visual e integrações prontas. Outros são bibliotecas que podem ser embutidas no seu próprio sistema, permitindo que você construa seu próprio motor de automação.
E é aí que mora uma ótima estratégia de aprendizado e desenvolvimento:
- Usar diretamente um dos engines listados quando ele já resolve o seu problema.
- Estudar a arquitetura de como cada projeto modela workflows e estados.
- Extrair padrões técnicos, como DAGs de execução, filas de tarefas ou sistemas de eventos.
- Reaproveitar partes do código ou lógica para criar soluções customizadas no seu próprio projeto.
Na prática, esse repositório funciona como um catálogo de referências de arquitetura para automação. Em vez de reinventar tudo do zero, você pode observar como outros projetos resolveram problemas complexos e adaptar essas ideias para o seu próprio contexto.
Se você está construindo ferramentas de automação, sistemas internos, plataformas low-code ou até motores de workflow próprios, navegar por esse repositório pode gerar mais insights do que muitas horas de tentativa e erro.
Às vezes, o melhor código que você escreve começa com uma boa referência.
Repositório:
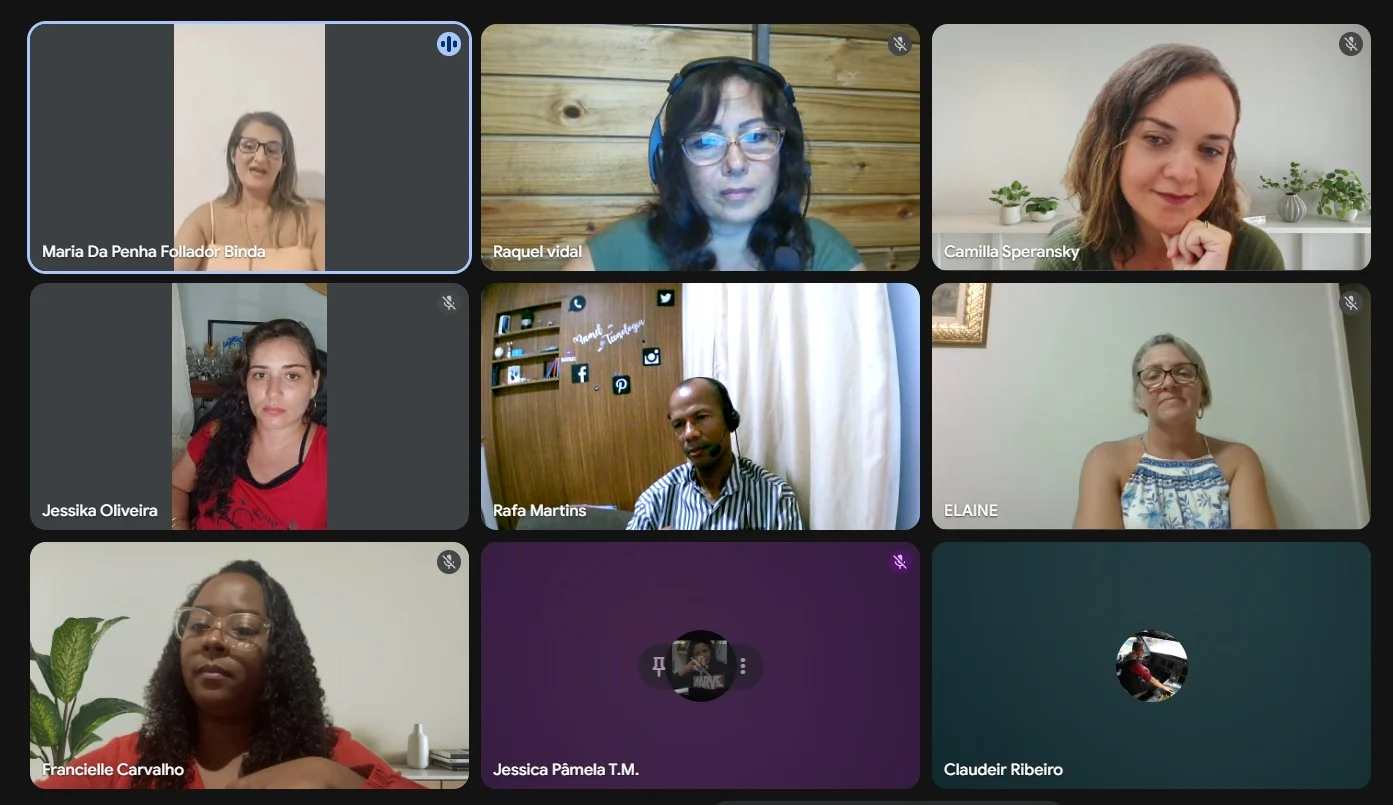
Objetivo da iniciativa — "Automatik Delas"
- Live realizada como homenagem ao Dia da Mulher com o objetivo de aumentar a participação feminina na comunidade World Automatic e promover inclusão e derrubada de barreiras de gênero.
- Discussão sobre manter as mulheres integradas à comunidade principal versus criar espaços exclusivos femininos; decisão por equilibrar acolhimento (grupo “Automatik delas”) sem erguer muros. [[](/markdown-citation/1829/1829)
Desafios de gênero e representação na tecnologia
- Reconhecimento histórico de apagamento de mulheres na tecnologia (exemplos históricos citados por Rafa: pioneiras como Ada Lovelace, Rosalind Franklin, Grace Hopper). [01:26:41][01:27:41]
- Barreiras enfrentadas por mulheres em eventos e espaços técnicos (falta de palestrantes mulheres em conferências, preconceito sobre conhecimento técnico). [00:52:21][00:55:13]
- Discussão sobre a necessidade de linguagem acolhedora e de afago entre mulheres para facilitar trocas técnicas e apoio emocional. [50:55][56:05]
Experiências pessoais e trajetórias profissionais (depoimentos)
- Camilla Speransky — atuação em gestão de comunidades, design de interação, desejo de usar IA e automação para resumir e ampliar o alcance; criou um grupo de feedbacks para otimizar a comunidade. [05:25][17:43][01:45:31]
- Jéssica Oliveira — trajetória de trabalho em ambientes majoritariamente masculinos, desafios de conciliar cuidados familiares; atual atuação com desenvolvimento, suporte e projeto de site/solução em andamento. [20:05][34:15][35:13]
- Francielle Carvalho — estudou medicina na Argentina, aprendeu tecnologia com o noivo Bruno, criou agência que entrega soluções de marketing e tecnologia; mãe solo, conciliou estudos, trabalhos e filhos. [25:33][26:15][41:15]
- Elaine Ribeiro — recém-chegada à comunidade, experiência extensa em vendas (mais de 30 anos), busca reinserção profissional com foco em automação; perfil resiliente e inspirador. [10:15][21:49][22:39]
- Maria da Penha — corretora de imóveis, motiva-se ao realizar sonhos de clientes (redução de parcela de aluguel para financiamento), conciliando cuidados familiares e a parceria com Rafa. [15:32][01:58:37][02:47:01]
- Raquel Vidal — coordenadora do Núcleo de Tecnologia e Inovação na Educação (18 municípios em BH) — descreveu desafios logísticos (visitas às escolas, implantação de wi‑fi) e a rotina multimodal entre roça e cidade. [16:32][02:03:41][02:07:21]
Desconstrução cultural e educação para igualdade
- Debate sobre comportamentos machistas internalizados por homens e mulheres; necessidade de desconstrução gradual (ex.: admissão de vieses, necessidade de respeito mútuo). [31:15][01:02:38]
- Importância de reconhecer e valorizar habilidades interpessoais femininas em cargos de gestão (liderança, cuidado com pessoas). [58:36][59:31]
- Exemplos práticos de como homens da comunidade podem apoiar: convidar parceiras para aprender, destravar oportunidades e compartilhar espaços de liderança. [24:39][03:04:44]
Comunidade, governança e moderação
- Necessidade de políticas claras de moderação (como banimentos e exclusões afetam emocionalmente os membros) e criação de formulários/filtros para entrada no novo grupo de mulheres. [01:52:47][03:07:03]
- Proposta de rebatizar/abrir um grupo “Automatic delas” com processo de curadoria (pré‑filtro). [02:53:28][03:07:35]
- Ideia de integrar novas funcionalidades (CEP — Cultura, Experiência, Processo) para uniformizar atendimento e tratamento por parte da moderação. [01:01:47]
Oportunidades de negócio e impacto
- Encorajamento para mulheres empreenderem em tecnologia (exposição a soluções como Odu e outras ferramentas que podem gerar renda expressiva e modelos de negócio). [01:22:40][02:27:46][02:28:23]
- Discussões sobre transformação digital aplicada ao dia a dia das mulheres (IoT / "a casa que pensa" — automação para facilitar rotinas domésticas, planejamento de cardápio, compras). [02:56:32][02:57:31]
Apoio mútuo e próximos passos
- Criação do grupo “Automatik delas” com convite para que participantes tragam mais mulheres e participem ativamente; sugestão de foto e registro do evento. [02:30:12][03:07:05]
- Ações de follow-up: divulgação do grupo na comunidade, aplicação de formulário de entrada, curadoria e produção de conteúdo (semana temática / semana Odu). [01:23:10][03:04:44]
- Registro do rebranding e desenvolvimento de materiais visuais (fundos, logos) para fortalecer a identidade do movimento. [05:25][06:24]
Observações de tom e cultura
- Tom acolhedor do evento, ênfase em gratidão, emoção e histórias pessoais como principal conteúdo de valor; diálogo franco sobre papéis familiares e equilíbrio entre trabalho e vida pessoal. [01:52:17][02:23:25]
- Uso de referências religiosas e de propósito (Melhorar a vida do outro) como orientação de conduta dentro da comunidade. [01:52:24]
Conclusão
- Evento considerado um marco inicial (primeiro "Automatik delas"); consenso em dar continuidade com ações concretas: grupo de mulheres, curadoria, convites para participação e conexão entre membros para transformar oportunidades em negócios e inclusão. [12:15][03:01:11][03:04:44]
Participantes citados (presença confirmada): Camilla Speransky, Claudeir Ribeiro, ELAINE, Francielle Carvalho, Jessica Pâmela T.M., Jessika Oliveira, Maria Da Penha Follador Binda, Rafa Martins, Raquel Vidal
Você pode usar o OpenClaw gratuitamente, mas necessitamos utilizar os modelos de ponta mais recentes para ter uma boa experiência quanto à inteligência do assistente. Isso, em boa parte das vezes gera um custo alto mesmo aplicando várias técnicas e contornos para redução de custo....
Aqui está uma informação que pode ser muito importante que vale a pena conferir:
Após a aquisição do OpenClaw pela OpenAI, a equipe da OpenAI declarou explicitamente que você pode conectar sua conta ChatGPT Codex (incluída nos planos pagos e superiores).
Isso significa que, com seu plano ChatGPT de US$ 20/mês, você pode usar o OpenClaw praticamente o quanto quiser.
Veja que não estou trazendo uma indicação mágica que vai zerar a conta, não é este o objetivo, mas sim tentar trazer uma estabilidade para o custo.
Para que seja possível utilizar o OpenClaw via OpenAi, execute estes comandos:
- openclaw onboard --auth-choice openai-codex
- openclaw models set openai-codex/gpt-5.3-codex
- openclaw models status --plain
Pronto. Agora você está usando o modelo de ponta mais recente de um dos três principais laboratórios de IA.
OBS: Caso precise ajustar o modelo você já deve saber fazer isso. Se não souber dê um toque no grupo do whatsapp ou dê aquela pesquisada na documentação e no YouTube que certamente irá obter a resposta que precisa.
Este material foi tirado do vídeo https://www.youtube.com/watch?v=qURVA5XO84s
Ele é produzido pelo Craig Hewitt.
É isso então turma, espero que este post tenha colaborado com a atividade de vocês. Forte abraço e até mais.
A inovação pode gerar medo ou entusiasmo. Qual lado você escolhe definirá como fazer do avanço tecnológico um diferencial de mercado.

A equipe do OpenClaw acaba de liberar a versão v2026.3.1, trazendo melhorias importantes para usuários e desenvolvedores!
🔥 Novidades e Destaques
✨ Melhorias no raciocínio de agentes
- Ajuste padrão do nível de “thinking” para
adaptiveem modelos Anthropic Claude 4.6, otimizando desempenho sem configuração extra.
🛠️ Saúde e monitoramento da instância
- Adição de endpoints internos para saúde/liveness (
/health,/ready) — facilitando o uso em Docker / Kubernetes e monitoramento automatizado.
📱 Suporte Android ampliado
- Novos comandos para nós Android: acesso à câmera, permissões, notificações e ações como responder ou descartar diretamente do dispositivo.
💬 Melhorias em integrações de canais
- Configurações por tópico para Telegram DM (mais controle nas sessões diretas).
- Atualizações de ciclo de vida de threads no Discord, com mais controle sobre inatividade e tempos máximos.
🌐 UI e internacionalização
- Localização de textos da interface web (cron jobs e filtros) em mais idiomas.
📡 Streaming OpenAI otimizado
- Transporte WebSocket por padrão para respostas OpenAI com fallback SSE, com limpeza de sessões pós-uso.
📄 Novas ações para Feishu
- Suporte para manipulação de tabelas em documentos Feishu (criar/editar etc.).
🔧 Diversas correções
- Falhas em ferramentas de Android corrigidas e suporte melhorado a uploads de mídia.
- Ajustes em CLI e exibição de cron jobs.
- Melhorias no roteamento de mensagens Slack e Feishu.
📌 Resumo
A versão v2026.3.1 foca em melhor experiência de uso, monitoramento confiável, suporte nativo no Android e refinamentos nas integrações com canais como Telegram, Discord, Slack e Feishu.
🔄 Recomendado especialmente para quem usa OpenClaw em ambientes de produção ou com integração intensa de canais e dispositivos.