
Escalando um MVP para Produção com Docker e Kubernetes: Arquitetura DevOps Segura e Escalável.
Construir um MVP (Minimum Viable Product) é uma estratégia essencial para validar rapidamente uma ideia de produto. No entanto, muitos MVPs são desenvolvidos com foco exclusivo na velocidade de entrega, ignorando aspectos críticos de escalabilidade, resiliência e segurança operacional.
Quando o produto começa a ganhar utilizadores, surgem novos desafios:
- aumento significativo de tráfego
- necessidade de deploy contínuo
- alta disponibilidade
- mitigação de falhas
- proteção contra ataques e vulnerabilidades
Nesse contexto, a adoção de containers com Docker e orquestração com Kubernetes torna-se uma das arquiteturas mais robustas e utilizadas no ecossistema DevOps moderno.
Este artigo apresenta uma abordagem profissional e estruturada para evoluir um MVP para uma infraestrutura de produção baseada em containers, Kubernetes e práticas avançadas de segurança.
1. Arquitetura Típica de um MVP
A maioria dos MVPs nasce em um ambiente extremamente simples.
Arquitetura comum:
Internet
   |
   v
Nginx / Apache
   |
   v
Backend (Node.js / PHP / Python)
   |
   v
Banco de Dados
Frequentemente tudo roda em:
- uma VPS única
- um servidor dedicado
- containers simples sem orquestração
Problemas comuns desse modelo:
Ponto único de falha
Se o servidor parar, todo o serviço fica indisponível.
Deploy manual
Atualizações podem quebrar o ambiente.
Escalabilidade limitada
Adicionar capacidade exige configuração manual.
Segurança frágil
Credenciais expostas e ausência de isolamento entre serviços.
2. Containerização da Aplicação com Docker
O primeiro passo para escalar corretamente é containerizar o MVP.
O Docker permite empacotar a aplicação com:
- runtime
- dependências
- bibliotecas
- configuração
Isso cria um ambiente reprodutível e portátil.
Exemplo de Dockerfile para uma API Node.js:
FROM node:18-alpine

WORKDIR /app

COPY package*.json ./
RUN npm install --production

COPY . .

USER node

EXPOSE 3000

CMD ["node", "server.js"]
Boas práticas de containerização:
- utilizar imagens minimalistas (Alpine ou Distroless)
- remover dependências desnecessárias
- rodar containers sem privilégio root
- definir limites de recursos
Exemplo:
resources:
  requests:
    cpu: "100m"
    memory: "128Mi"
  limits:
    cpu: "500m"
    memory: "512Mi"
Isso evita que um container comprometa todo o host.
3. Versionamento de Imagens e Container Registry
Uma etapa essencial no fluxo DevOps é o armazenamento de imagens Docker em um registry.
Opções comuns:
- Docker Hub
- GitHub Container Registry
- GitLab Registry
- registry privado
Fluxo típico:
Developer
   |
   v
Git Commit
   |
   v
CI Pipeline
   |
   v
Build Docker Image
   |
   v
Push Registry
Boas práticas:
- versionar imagens com semver
v1.0.0
v1.0.1
v1.1.0- evitar usar
latestem produção - ativar scan de vulnerabilidades automático
- usar multi-stage builds
Exemplo:
FROM node:18 AS build
WORKDIR /app
COPY . .
RUN npm install && npm run build

FROM node:18-alpine
WORKDIR /app
COPY --from=build /app/dist .
CMD ["node","server.js"]
Isso reduz o tamanho final da imagem.
4. Introdução à Orquestração com Kubernetes
Após containerizar a aplicação, o próximo passo é gerenciar múltiplos containers de forma eficiente.
É aqui que entra o Kubernetes.
O Kubernetes é um sistema de orquestração capaz de gerenciar:
- deploy automático
- escalabilidade
- recuperação automática de falhas
- balanceamento de carga
- atualizações sem downtime
Arquitetura básica de um cluster:
Kubernetes Cluster
│
├── Control Plane
│   ├── API Server
│   ├── Scheduler
│   └── Controller Manager
│
└── Worker Nodes
    └── Pods
         └── Containers
Componentes principais:
Pod
Menor unidade executável.
Deployment
Gerencia versões da aplicação.
Service
Fornece comunicação interna.
Ingress
Expõe serviços para a internet.
5. Deploy da Aplicação no Kubernetes
Um deploy básico envolve três recursos principais.
Deployment
Responsável por gerenciar réplicas da aplicação.
apiVersion: apps/v1
kind: Deployment
metadata:
  name: api
spec:
  replicas: 3
  selector:
    matchLabels:
      app: api
  template:
    metadata:
      labels:
        app: api
    spec:
      containers:
      - name: api
        image: registry/app:v1.0.0
        ports:
        - containerPort: 3000
Isso cria três instâncias da aplicação.
Service
Responsável por balancear tráfego entre pods.
apiVersion: v1
kind: Service
metadata:
  name: api-service
spec:
  selector:
    app: api
  ports:
  - port: 80
    targetPort: 3000
Ingress
Gerencia acesso externo.
internet
   |
   v
Ingress Controller
   |
   v
Service
   |
   v
Pods
Isso permite expor a aplicação via domínio.
6. Escalabilidade Horizontal Automática
Uma das maiores vantagens do Kubernetes é o Horizontal Pod Autoscaler (HPA).
Ele aumenta ou reduz o número de pods automaticamente.
Exemplo:
apiVersion: autoscaling/v2
kind: HorizontalPodAutoscaler
metadata:
  name: api-hpa
spec:
  scaleTargetRef:
    apiVersion: apps/v1
    kind: Deployment
    name: api
  minReplicas: 2
  maxReplicas: 10
  metrics:
  - type: Resource
    resource:
      name: cpu
      target:
        type: Utilization
        averageUtilization: 70
Funcionamento:
Tráfego ↑
CPU ↑
Pods ↑

Tráfego ↓
Pods ↓
Isso garante uso eficiente de recursos.
7. Segurança em Ambientes Kubernetes
Segurança é um dos pilares mais críticos de ambientes de produção.
Um cluster mal configurado pode permitir:
- escalonamento de privilégios
- vazamento de credenciais
- movimentação lateral dentro do cluster
Principais práticas.
Secrets Management
Credenciais devem ser armazenadas em Kubernetes Secrets.
Exemplo:
DATABASE_PASSWORD
JWT_SECRET
API_KEYS
Nunca incluir credenciais em:
- repositórios Git
- imagens Docker
- variáveis hardcoded
RBAC (Role Based Access Control)
RBAC permite controlar permissões de usuários e serviços.
Exemplo:
DevOps -> acesso completo
CI/CD -> deploy apenas
Aplicação -> acesso mínimo necessário
Princípio aplicado:
Least Privilege
Network Policies
Controlam comunicação entre pods.
Exemplo de política:
Frontend -> Backend permitido
Backend -> Database permitido
Database -> acesso externo bloqueado
Isso reduz drasticamente o impacto de um ataque.
Segurança de Containers
Boas práticas:
- containers read-only
- sem root
- sem capabilities desnecessárias
Exemplo:
securityContext:
  runAsNonRoot: true
  readOnlyRootFilesystem: true
8. Pipeline CI/CD para Deploy Automatizado
Uma infraestrutura DevOps madura utiliza pipelines de integração contínua e deploy contínuo.
Fluxo comum:
Developer Commit
      |
      v
CI Pipeline
      |
      v
Testes Automatizados
      |
      v
Build Docker Image
      |
      v
Push para Registry
      |
      v
Deploy no Kubernetes
Ferramentas populares:
- GitHub Actions
- GitLab CI
- Jenkins
- ArgoCD
- FluxCD
Deploy moderno utiliza GitOps, onde o estado do cluster é definido no Git.
9. Observabilidade e Monitoramento
Operar um cluster Kubernetes sem observabilidade é extremamente arriscado.
Stack comum de monitoramento:
Prometheus → coleta métricas
Grafana → dashboards
Loki → logs
Jaeger → tracing
Métricas importantes:
- uso de CPU
- memória
- latência
- erros HTTP
- número de pods ativos
Isso permite detectar problemas antes que impactem usuários.
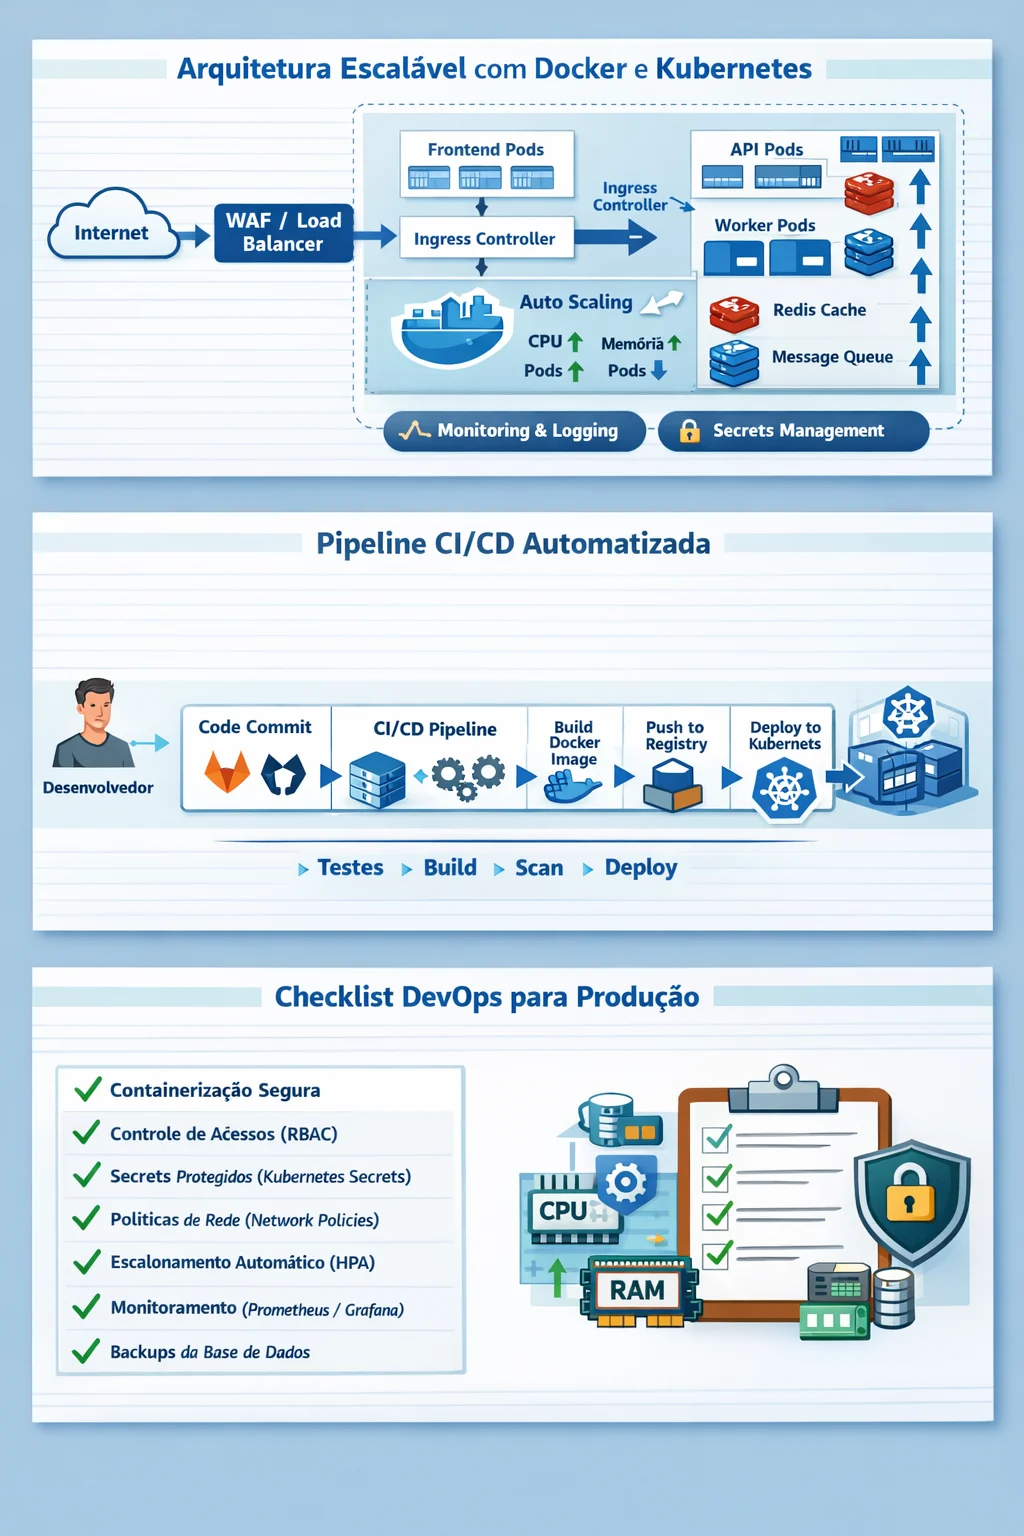
10. Arquitetura Final de um MVP Escalado
Uma arquitetura madura baseada em Kubernetes pode ficar assim:
Internet
   |
   v
CDN / WAF
   |
   v
Load Balancer
   |
   v
Ingress Controller
   |
   v
Kubernetes Cluster
   |
   ├── Frontend Pods
   ├── API Pods
   ├── Workers
   |
   ├── Redis
   ├── Message Queue
   |
   └── Database
Características dessa arquitetura:
- alta disponibilidade
- escalabilidade automática
- deploy sem downtime
- isolamento entre serviços
- segurança reforçada
Conclusão
Escalar um MVP para produção exige muito mais do que apenas aumentar a capacidade do servidor. É necessário adotar uma arquitetura moderna baseada em containers, automação e orquestração.
O uso combinado de Docker e Kubernetes permite transformar uma aplicação simples em uma plataforma altamente resiliente, capaz de lidar com crescimento rápido, mantendo segurança e eficiência operacional.
Para equipas DevOps, essa abordagem proporciona:
- deploy contínuo e confiável
- melhor utilização de recursos
- recuperação automática de falhas
- segurança reforçada em toda a infraestrutura
Ao investir em uma arquitetura baseada em containers e Kubernetes desde as fases iniciais de crescimento do produto, as organizações criam uma base tecnológica sólida para suportar escala, inovação e evolução contínua do software.

Isso é uma verdadeira aula pegando pela mão. Parabéns

Nysten Macedo Faltando o meet sobre ne, bora pra cima.
muito bom meu amigo.. Meu senior aqui pega no meu pé... ele fala pra começar ja no kubernets.... eu insistem em usar só docker swarm... mas quero começar faer isso !! valeu !
isso é uma live que vale mostrar hein!!