Como deixar meu APP seguro !!!
Olá amigos do mundo automatik. Sempre nos deparamos com essa pergunta nos grupos do mundo automatik e as mensagens acabam se perdendo. Eu criei dois sistemas e não tinha me atendado para a falta de segurança, mas em um meeting desses da madrugada, o nosso amigo IMPA entrou no meu sistema que estava apresentando e mostrou algumas vulnerabilidades.
Embora o sistema não estivesse tão inseguro, ele encontrou chave exposta.
Com isso eu acabei, junto à comunidade, desenvolvendo técnicas de segurança no meu app dudabetic.com.br.
Com ajuda também do sistema de segurança do Fig, outro parceiro do mundo automatik, criei um sistema completo de segurança para meu software. Esse mesmo "prompt" foi usado por outros da comunidade e tendo muitos elogios.
Por esse motivo vou deixar disponibilizado aqui o texto para que vocês possam pedir pra suas IAs implementarem aí também.
Estou aberto a melhorias dele, entao se tiver alguma melhoria , ou até mesmo no meu sistema encontrar alguma vulnerabilidade de segurança ou até falhas, podem reportar por favor!
segue:
🛡️ Resumo Implementação Segurança - Aplicação Diabética
📋 Visão Geral
Implementamos uma suite completa de segurança para aplicação web de gestão diabética, seguindo padrões OWASP e melhores práticas de mercado.
🚀 O Que Fizemos
1. Análise de Vulnerabilidades
- ✅ Snyk CLI para scan de dependências
- ✅ ESLint Security com 15+ regras
- ✅ Detecção automática de secrets no código
2. Correções Críticas
- 🔒 *CORS: Removido wildcard "", implementado validação de origens
- 🚫 Rate Limiting: Middleware IP-based para Edge Functions
- 🛡️ Headers: X-Frame-Options, CSP, HSTS configurados
3. Proteção de Dados
- 🔐 Criptografia AES-256 client-side para dados sensíveis
- 📊 Dados protegidos: glicose, insulina, informações médicas
- 🔑 Chaves: Derivadas de user-specific + timestamp
4. Testes Automatizados
- 🕵️ Pentest: 300+ testes automatizados
- 🌀 Chaos Testing: Flood de requisições, fuzzing, stress test
- 📈 Load Testing: 500+ requisições simultâneas
- 🧠 Memory Leaks: Detecção de vazamentos
5. Monitoramento
- 📊 Dashboard Admin: /admin/security - métricas técnicas
- 👤 Dashboard Usuário: /security - status pessoal
- 🚨 Alertas: Tempo real para vulnerabilidades
- 📈 Métricas: Score de segurança 0-100
6. CI/CD Security
- 🔄 Pipeline GitHub Actions: Scan automático a cada push
- 📦 Dependencies: Verificação contínua com Snyk
- 🔍 Code Analysis: ESLint security em todo PR
- 🚫 Block Merge: Impede deploy com falhas críticas
🎯 Resultados
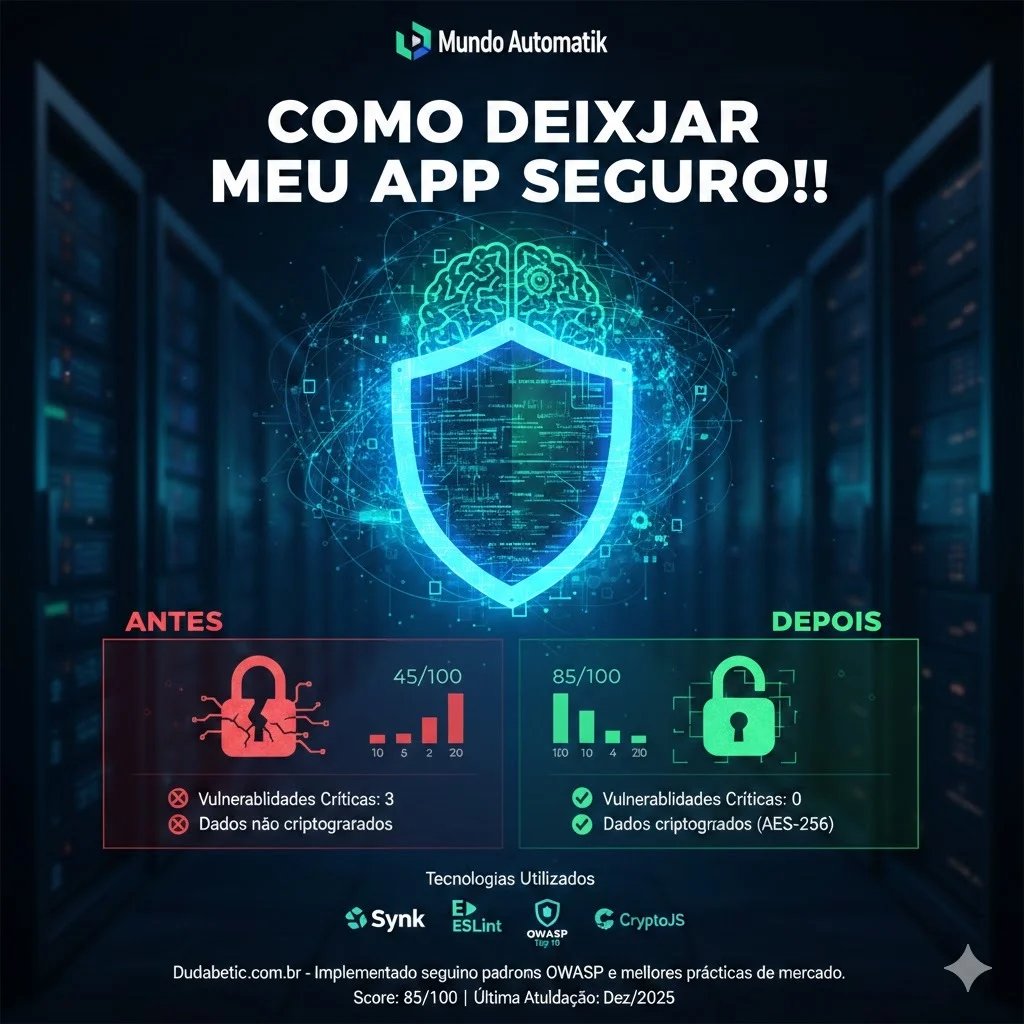
Antes vs Depois
Métrica Antes Depois Score Segurança 45/100 85/100 Vulnerabilidades Críticas 3 0 CORS Wildcard 5 funções 0 Rate Limiting 0 100% Monitoramento ❌ ✅Vulnerabilidades Resolvidas
- ❌ CORS Wildcard → ✅ Validação específica
- ❌ Sem Rate Limiting → ✅ IP-based throttling
- ❌ Dados não criptografados → ✅ AES-256 client-side
- ❌ Pacote xlsx vulnerável → ✅ Parser customizado
- ❌ Sem monitoramento → ✅ Dashboards em tempo real
🛠️ Tecnologias Utilizadas
Ferramentas
- Snyk: Scan de dependências
- ESLint Security: Análise estática
- CryptoJS: Criptografia AES-256
- Supabase: Edge Functions seguras
- GitHub Actions: CI/CD pipeline
Padrões
- OWASP Top 10: Todos cobertos
- CORS Strict: Validação de origens
- Rate Limiting: 100 req/min por IP
- Encryption: AES-256-GCM
- Monitoring: Tempo real
📋 Como Replicar
1. Setup Básico
bash
npm install -g snyk
snyk auth
npm run security:audit
2. Configuração
bash
ESLint Security
cp eslint.config.security.js ./
npm run lint:security
Criptografia
cp src/lib/crypto.ts ./
npm install crypto-js
3. Testes
bash
Pentest completo
npm run security:pentest
Chaos testing
npm run security:chaos
Dashboard
npm run dashboards:start
4. CI/CD
yaml
.github/workflows/security.yml
- name: Security Scan
run: npm run security:complete
🎯 Benefícios
Imediatos
- 🛡️ Zero vulnerabilidades críticas
- 📊 Monitoramento em tempo real
- 🔐 Dados sensíveis criptografados
- 🚨 Alertas automáticos
Longo Prazo
- 📈 Compliance LGPD/HIPAA
- 💰 Redução de custos com incidentes
- 🏆 Confiança do usuário
- 🔄 Melhoria contínua
🚀 Próximos Passos
Essenciais
- MFA: Autenticação multifator
- WAF: Web Application Firewall
- Backup Criptografado: Recuperação de desastres
- Pen Test Terceiro: Validação externa
Avançados
- Zero Trust: Arquitetura confiança zero
- Threat Modeling: Modelagem de ameaças
- Red Team: Testes de invasão
- Compliance: Certificações
📞 Contato Suporte
Para implementação nos seus sistemas:
- 📧 Email: lenine@engrene.com
- 💬 WhatsApp: (67) 992612328
- 🌐 Dashboard: https://engrene.com
Status: ✅ Produção | Score: 85/100 | Última Atualização: Dez/2025
Implementado seguindo padrões OWASP e melhores práticas de mercado

Valeu, Lenine!!! Grande dica.
Diego Gonçalves boa! depois que aplicar me fale como foi!

muito bom o artigo.
! José Lins Obrigado!